Ich will meine Backup-Meldungen im Posteingang sehen. Wenn alles durchgelaufen ist, brauche ich die Meldung dort aber irgendwann nicht mehr. Bei Newslettern und anderen Benachrichtigungen ist es ähnlich. Ein paar Tage sind sie interessant, danach sammeln sie sich an. Dazwischen liegen dann die Mails, die ich eigentlich im Blick behalten will.
Ich habe mir dafür in Thunderbird zwei Filter eingerichtet. Der eine verschiebt Infomails nach fünf Tagen in den Ordner „Informationen“. Der andere gibt Mails von wichtigen Kontakten beim Eingang einen Stern. Dafür reichen die eingebauten Nachrichtenfilter von Thunderbird.
Infomails nach fünf Tagen verschieben
Die Absender pflege ich in einem eigenen Adressbuch. Wenn ein weiterer Newsletter dazukommt, ergänze ich dort die Adresse und kann den Filter so lassen, wie er ist.
Lege das Adressbuch Info-Absender an und trage die E-Mail-Adressen ein, die Thunderbird einsortieren darf.
Lege im Mailkonto den Ordner Informationen an. Öffne Extras → Filter, wähle das passende Konto und erstelle einen neuen Filter.
Aktiviere die regelmäßige Ausführung alle 10 Minuten. Für den ersten Test aktiviere auch Manuelles Ausführen. Der regelmäßige Lauf findet statt, während Thunderbird geöffnet ist. Mozilla-Support zur regelmäßigen Ausführung
Wähle Alle Bedingungen erfüllen und trage diese fünf Zeilen ein.
Feld
Prüfung
Wert
Von
ist in meinem Adressbuch
Info-Absender
Alter in Tagen
ist größer als
5
Status
ist nicht
Beantwortet
Status
ist nicht
Gekennzeichnet
Status
ist nicht
Weitergeleitet
Wähle als Aktion Nachricht verschieben in und als Ziel den Ordner Informationen.
Wenn eine Mail älter als fünf Tage ist und alle übrigen Bedingungen erfüllt, verschiebt Thunderbird sie beim nächsten Filterlauf. Habe ich schon geantwortet, die Mail weitergeleitet oder ihr einen Stern gegeben, bleibt sie liegen. Wenn ich sie nur gelesen habe, darf sie weiterhin in den Ordner „Informationen“. Thunderbird-Quellcode zur Statusprüfung
Filterdialog mit Absender-Adressbuch, Fünf-Tage-Grenze, Statusausnahmen und Zielordner.
Wenn ein Backup-System Erfolge und Fehler von derselben Adresse meldet, würde ich zusätzlich den Betreff prüfen. So kann ich gezielt die Erfolgsmeldungen verschieben. Welcher Betreff dazu passt, hängt vom Backup-System ab.
Wichtige Mails bekommen einen Stern
Für wichtige Kontakte habe ich ein zweites Adressbuch angelegt. So kann ich die Liste nebenbei pflegen, wenn mir im Posteingang jemand auffällt, dessen Mails ich künftig schneller sehen will.
Lege das Adressbuch Wichtige Kontakte an und füge die Absenderadressen hinzu.
Erstelle unter Extras → Filter im passenden Mailkonto einen zweiten Filter und aktiviere Nachrichtenabruf. Für einen Test mit vorhandenen Mails kannst du auch Manuelles Ausführen aktivieren.
Setze die Bedingung Von → ist in meinem Adressbuch → Wichtige Kontakte. Wähle als Aktion Nachricht kennzeichnen. Damit setzt Thunderbird den Stern beim Eingang. Thunderbird-Hilfe zur Kennzeichnung per Filter
Filterdialog mit dem Adressbuch „Wichtige Kontakte“ und der Aktion für den Stern.
Filter manuell testen
Wenn du einen einzelnen Filter testen willst, markiere im Filterfenster zuerst seine Zeile. Wähle unten den Ordner, dessen Nachrichten du prüfen willst, zum Beispiel den Posteingang. Klicke erst dann auf Jetzt ausführen. Das Filterfenster ist nicht modal. Es kann geöffnet bleiben, während du im Thunderbird-Hauptfenster weiterarbeitest. Prüfe deshalb vor dem Klick noch einmal, welche Filterzeile markiert ist. Mozilla-Support zum manuellen Filtertest
Wenn du die Filter gesammelt ausführen willst, wähle den gewünschten Ordner im Hauptfenster und gehe zu Extras → Filter auf Ordner anwenden. Thunderbird führt dann für diesen Ordner alle aktiven Filter des Kontos aus, bei denen Manuelles Ausführen eingeschaltet ist. Thunderbird-Quellcode zur Ordneraktion
Zum Gegencheck kannst du eine zweite Mail desselben Absenders nehmen, die jünger als fünf Tage ist oder einen Stern hat. Die sollte im Posteingang bleiben.
Du öffnest morgens deine Website und bekommst einen 502-Fehler. Seit wann ist sie nicht erreichbar? Und war es nur ein kurzer Aussetzer oder lief die Seite die ganze Nacht nicht? Mit Uptime Kuma kannst du solche Ausfälle automatisch erkennen und im Verlauf nachsehen, seit wann die Prüfungen fehlschlagen.
Was ist Uptime Kuma?
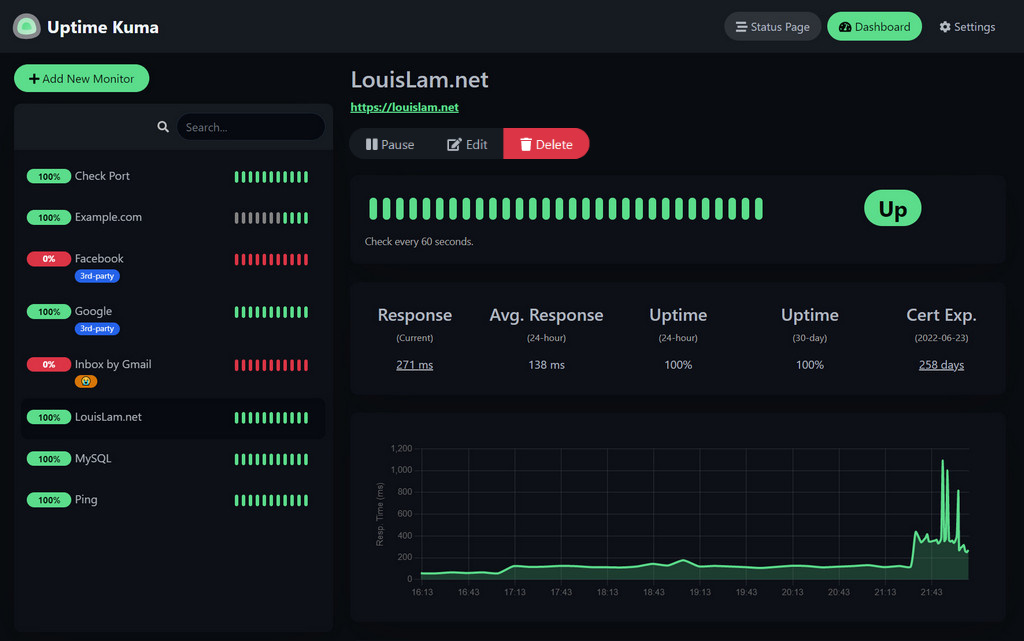
Uptime Kuma ist ein Open-Source-Projekt von Louis Lam, das du auf einem eigenen Server betreibst. Für jeden Dienst legst du einen Monitor an und stellst ein, wie oft Kuma prüfen soll. Im Dashboard siehst du, welche Dienste gerade erreichbar sind, wie sich ihre Antwortzeiten entwickeln und wann Prüfungen fehlgeschlagen sind. Für Benachrichtigungen kannst du unter anderem E-Mail, Telegram, Discord oder Gotify einrichten.
Das Dashboard zeigt die überwachten Dienste und den Verlauf der Prüfungen. Quelle: Uptime Kuma auf GitHub.
Was sich zu überwachen lohnt
Website oder API: Ein HTTPS-Check prüft, ob der Endpunkt wie erwartet antwortet. Mit einem Keyword-Check kannst du zusätzlich nach einem Text suchen, der auf der richtigen Seite vorkommen muss. Das hilft, wenn eine Fehlerseite trotzdem HTTP 200 zurückgibt.
Dienst im Heimnetz: Ein TCP-Check prüft, ob sich eine Verbindung zum Port aufbauen lässt. Für eine Datenbank sagt dir das, ob der Port erreichbar ist. Ob eine Anmeldung oder Abfrage funktioniert, prüft der TCP-Check allein nicht.
Backup oder Cronjob: Bei einem Push-Monitor meldet sich das Skript selbst. Bleibt die Meldung länger als erwartet aus, kann Kuma Alarm schlagen. So fällt auch ein Job auf, der gar nicht erst gestartet ist.
Push-Monitore für Backups und geplante Jobs
Das Backup-Skript meldet seinen Status an Uptime Kuma.
Bei einem HTTPS-Monitor ruft Kuma den Dienst auf. Bei einem Push-Monitor läuft es umgekehrt: Dein Skript ruft die von Kuma erzeugte URL auf und meldet damit, dass der Job gelaufen ist. Die Benachrichtigung an dich stellst du separat ein, zum Beispiel per E-Mail oder Telegram.
Für meine Restic-Backups meldet das Skript den Erfolg an Uptime Kuma. Wichtig ist der Zeitpunkt: Die Erfolgsmeldung gehört ans Ende des Jobs, nachdem Restic erfolgreich beendet wurde. Startet der Job gar nicht oder kommt die Meldung wegen eines Netzwerkproblems nicht an, erkennt Kuma nach Ablauf des erwarteten Intervalls, dass die Rückmeldung fehlt.
Ein Fehler lässt sich auch direkt mit status=down melden. Für die Erfolgsmeldung verwendest du status=up. Bei einem täglichen Job sollte das Intervall in Kuma etwas länger als 24 Stunden sein, wenn die Laufzeit schwankt. Behandle die Push-URL wie ein Passwort. Wer den Token kennt, kann den Status des Monitors melden. Die Parameter stehen in der Projektdokumentation zur Push-Schnittstelle.
Server prüfen: vom Ping bis zur Anwendung
Je nach Dienst prüft Uptime Kuma die Erreichbarkeit oder fragt das jeweilige Protokoll ab.
Ein Ping zeigt dir, ob der Host aus Sicht von Kuma auf ICMP antwortet. Der Webserver kann dabei längst ausgefallen sein. Ein TCP-Check geht einen Schritt weiter und versucht, eine Verbindung zum Port aufzubauen. Welcher Check passt, hängt davon ab, was ausfallen kann und was du davon mitbekommen willst.
Für Microsoft SQL Server, PostgreSQL, MySQL/MariaDB, MongoDB und Redis gibt es eigene Monitortypen. Wenn dich interessiert, ob Kuma sich tatsächlich mit der Datenbank verbinden kann, ist ein passender Datenbankmonitor aussagekräftiger als ein offener TCP-Port. Ob die Anwendung mit ihrem eigenen Konto auf die benötigten Daten zugreifen kann, prüfst du am besten zusätzlich über einen geeigneten Health-Endpunkt.
Ähnlich ist es bei Docker: Kuma kann über die Docker-Schnittstelle prüfen, ob ein Container läuft. Ob die Webanwendung darin eine brauchbare Antwort liefert, prüfst du separat mit HTTPS oder einer JSON-Abfrage. Wie du den Docker-Monitor einrichtest, steht im Projektwiki.
Für Gameserver gibt es Steam- und GameDig-Monitore. Sie fragen unterstützte Spielserver über ihr Abfrageprotokoll ab. Für andere Dienste gibt es unter anderem DNS-, MQTT- und gRPC-Monitore. So kannst du beispielsweise einen erwarteten DNS-Eintrag oder eine bestimmte Antwort eines gRPC-Dienstes prüfen. Einen Überblick findest du im Projekt-Repository.
Von wo aus wird geprüft?
Für interne Dienste wie ein NAS ist ein Monitor im Heimnetz sinnvoll. Für eine öffentliche Website lohnt sich ein Check von außerhalb. Läuft Kuma auf demselben Host wie die Website, fallen bei einem Host-Ausfall beide gleichzeitig aus. Ähnlich ist es bei einem Internetausfall zu Hause: Ein Kuma im selben Netz kann dann womöglich keine Meldung mehr verschicken. Ein Monitor auf einem unabhängigen Server kann die öffentliche Erreichbarkeit weiterhin prüfen.
Wie schnell du einen Ausfall bemerkst, hängt vom Prüfintervall, den eingestellten Wiederholungen und dem Benachrichtigungskanal ab. Eine kurze Unterbrechung zwischen zwei Prüfungen kann unbemerkt bleiben. Der Verlauf hilft dir, die Fehlersuche zeitlich einzugrenzen. Für die Ursache brauchst du je nach Problem zusätzlich Logs, Metriken oder einen Blick in die Anwendung.
Dashboard und Statusseite
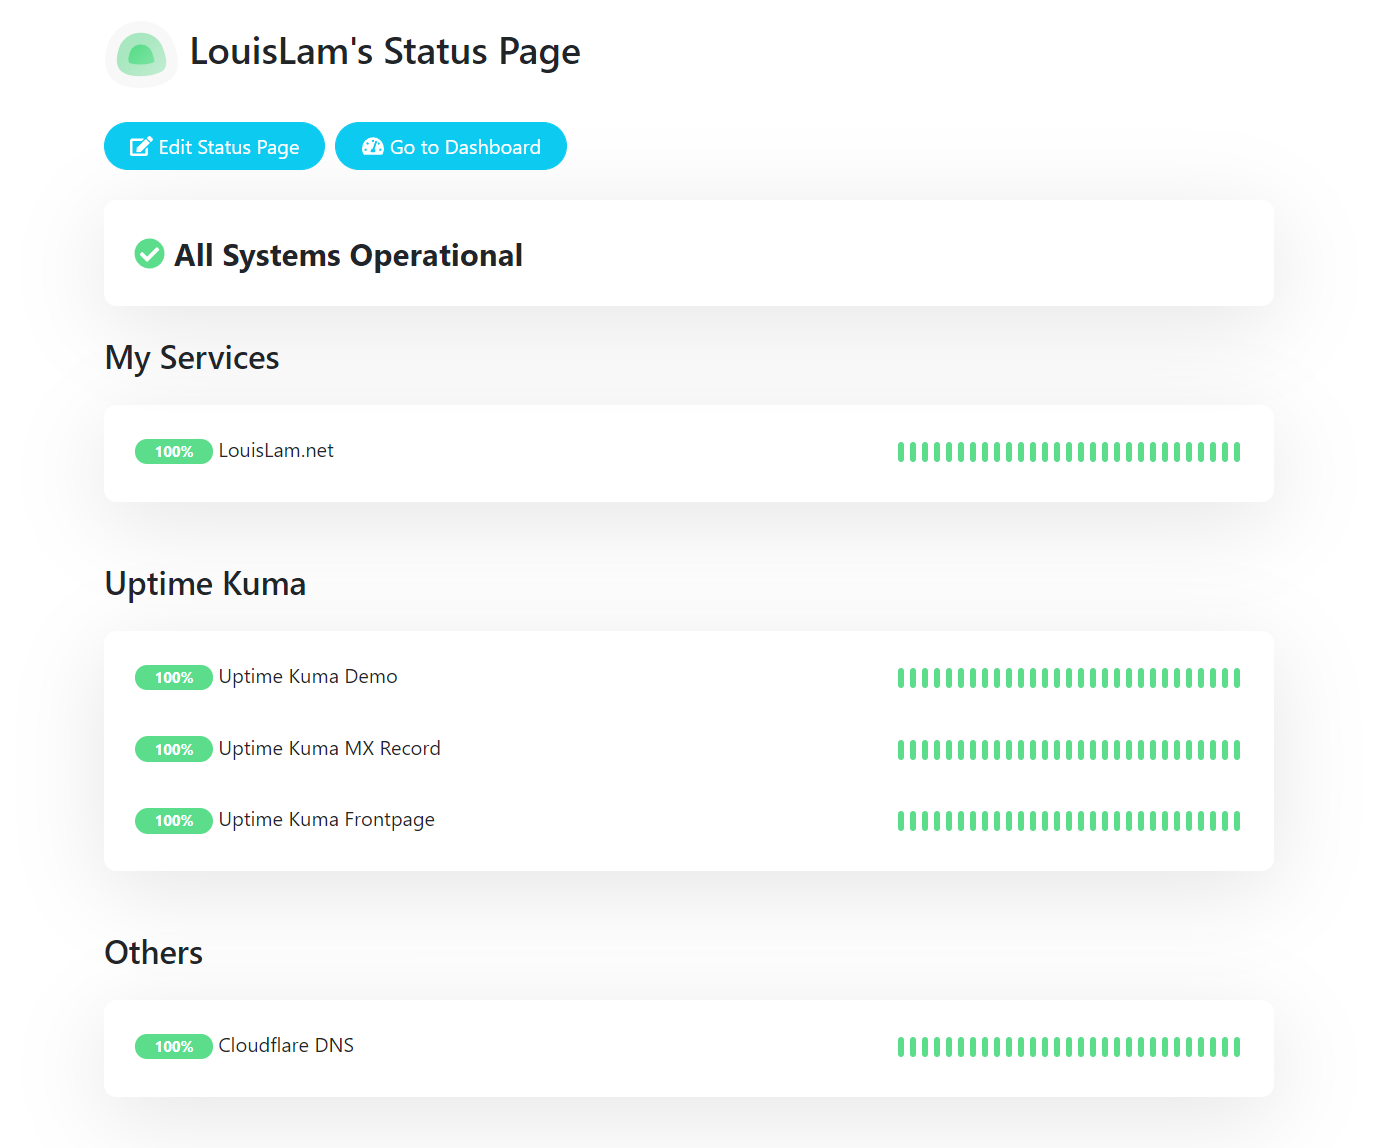
Das Dashboard ist für dich als Betreiber gedacht. Über eine Statusseite kannst du ausgewählte Dienste öffentlich anzeigen. Wer gerade auf deine Website oder API angewiesen ist, kann dort nachsehen, ob eine Störung bekannt ist.
Beispiel einer Statusseite mit mehreren Diensten und ihrem Verfügbarkeitsverlauf. Quelle: Uptime Kuma auf GitHub.
Uptime Kuma mit Docker Compose starten
Du brauchst einen Host mit Docker und dem Compose-Plugin. Lege dort einen Ordner für Uptime Kuma an und speichere diese Datei als compose.yaml. Das Beispiel basiert auf der Compose-Datei des Projekts.
Starte den Container im Verzeichnis der compose.yaml und prüfe anschließend seinen Status.
docker compose up -d
docker compose ps
Sobald der Container läuft, erreichst du die Ersteinrichtung auf dem Docker-Host unter http://localhost:3001. Die Portbindung an 127.0.0.1 hält die Oberfläche lokal. Wenn Docker auf einem entfernten Server läuft, kannst du für die Einrichtung einen SSH-Tunnel nutzen.
Die Konfiguration und der Verlauf liegen im lokalen Ordner ./data neben der Compose-Datei. So bleiben sie erhalten, wenn du den Container neu erstellst. Nutze dafür ein lokales Dateisystem. NFS wird laut Installationsanleitung nicht unterstützt.
Mit einem Monitor anfangen
Wenn du Kuma erst ausprobieren möchtest, gibt es eine offizielle Live-Demo. Lege zuerst einen HTTPS-Monitor für einen wichtigen Dienst an und verbinde ihn mit deinem Benachrichtigungskanal.
Ob die Meldung wirklich ankommt, kannst du mit einem separaten Testdienst prüfen. Lass Kuma den Dienst zunächst als erreichbar anzeigen, stoppe ihn kurz und warte auf den Alarm. Starte ihn dann wieder und prüfe, ob der Monitor zurück auf „Up“ wechselt. So weißt du vor dem ersten echten Ausfall, dass die Überwachung bis zur Benachrichtigung funktioniert.
Du bittest eine KI, einen Blogbeitrag vorzubereiten. Sie schreibt den Text, legt einen Entwurf in WordPress an und fügt Bilder ein. Hinter diesem Ablauf stecken gleich mehrere Dinge, die in KI-Diskussionen schnell durcheinandergeraten. Da ist vom Agenten die Rede, von MCP, von Skills und manchmal auch vom Harness. Was davon macht eigentlich was?
Hier sind acht Begriffe, die dir helfen, solche Funktionen einzuordnen. Los geht’s mit dem Teil, der ein Sprachmodell überhaupt erst mit Werkzeugen verbindet.
Lange Zeit war die Synchronisation von Apple iCloud mit Thunderbird eine echte Herausforderung. Man brauchte umständliche Brücken-Lösungen oder Drittanbieter-Plugins – und oft genug hat das Ganze dann doch nicht richtig funktioniert.
Das ist heute kein Thema mehr: Thunderbird unterstützt iCloud Kalender und Kontakte nativ. Keine zusätzlichen Plugins, keine Bastelei. Hier die Schritt-für-Schritt-Anleitung.
iCloud-Kalender in Thunderbird einbinden
Öffne Thunderbird und klicke unten links auf das Kalender-Symbol, um in die Kalender-Ansicht zu wechseln.
Klicke mit der rechten Maustaste in die Kalender-Liste links und wähle „Neuen Kalender …” aus.
Es öffnet sich ein Dialog. Wähle „Im Netzwerk” aus und klicke auf „Weiter”.
Als Benutzername trägst du deine Apple-ID (E-Mail-Adresse) ein.
Als Adresse verwendest du:
https://caldav.icloud.com
Thunderbird fragt nun nach einem Passwort – dein normales Apple-ID-Passwort funktioniert hier nicht. Du benötigst ein App-spezifisches Passwort (siehe nächster Abschnitt).
Nach erfolgreicher Eingabe werden dir deine iCloud-Kalender angezeigt. Wähle aus, welche du synchronisieren möchtest.
App-spezifisches Passwort erstellen
Apple erlaubt aus Sicherheitsgründen keine direkte Anmeldung mit deinem Hauptpasswort bei Drittanbieter-Apps. Stattdessen erzeugst du für jede App ein eigenes, einmaliges Passwort:
Gehe zum Bereich „App-spezifische Passwörter” (unter „Sicherheit”).
Klicke auf „Passwort erzeugen …” und gib einen Namen ein (z. B. „Thunderbird Kalender”).
Apple generiert ein Passwort im Format xxxx-xxxx-xxxx-xxxx.
Kopiere es sofort und füge es in Thunderbird ein – das Passwort wird nur einmal angezeigt.
⚠️ Wichtig: Jedes App-spezifische Passwort kann nur einmalig verwendet werden. Für Kalender und Kontakte brauchst du jeweils ein separates Passwort.
iCloud-Kontakte synchronisieren
Die Vorgehensweise für die Kontakte ist fast identisch:
Wechsle in Thunderbird zu den Kontakten (Adressbuch-Symbol).
Klicke auf „Neues Adressbuch” → „CardDAV”.
Gib erneut deine Apple-ID (E-Mail) als Benutzername ein.
Als Server-Adresse verwendest du wieder:
https://caldav.icloud.com
Thunderbird fordert ein Passwort an – erstelle ein neues, separates App-spezifisches Passwort (wie oben beschrieben).
Die Synchronisation startet automatisch. Deine iCloud-Kontakte erscheinen nun im Thunderbird-Adressbuch.
Worauf du achten solltest
Einmalige Passwörter: Jedes App-spezifische Passwort kann nur für einen Dienst verwendet werden. Kalender und Kontakte brauchen also zwei verschiedene Passwörter.
Keine Plugins nötig: Thunderbird bringt CalDAV (Kalender) und CardDAV (Kontakte) ab Werk mit – die alte Extension „Provider für CalDAV & CardDAV” wird seit dem Update automatisch deaktiviert.
Zwei-Wege-Synchronisation: Änderungen in Thunderbird werden an iCloud übertragen und umgekehrt. Du kannst also sowohl auf dem Mac/iPhone als auch am PC mit Thunderbird arbeiten.
Fazit
Die native iCloud-Anbindung in Thunderbird funktioniert überraschend sauber. Keine Zusatztools, keine Plugins, keine Wartung – einfach einrichten und loslegen. Wer Thunderbird beruflich oder privat nutzt und gleichzeitig im Apple-Ökosystem unterwegs ist, bekommt hier eine unkomplizierte Brücke zwischen beiden Welten.
Wer schon einmal versucht hat, OpenVPN-Server zu konfigurieren, Port-Forwarding-Regeln durch Firewalls zu bohren oder statische IPs zu verwalten, nur um von unterwegs auf das heimische NAS zuzugreifen, kennt den Schmerz. Klassische VPNs sind oft sperrig, zentralisiert und fehleranfällig.
Hier kommt Tailscale ins Spiel. Es ist nicht einfach nur ein weiteres VPN, sondern eine „Zero-Config“-Overlay-Lösung, die auf dem modernen WireGuard-Protokoll basiert. Es verwandelt dein verteiltes Chaos aus Geräten – Laptops, Server, Container, Cloud-VMs – in ein einziges, flaches und sicheres Netzwerk. Und das Beste: Es funktioniert einfach.
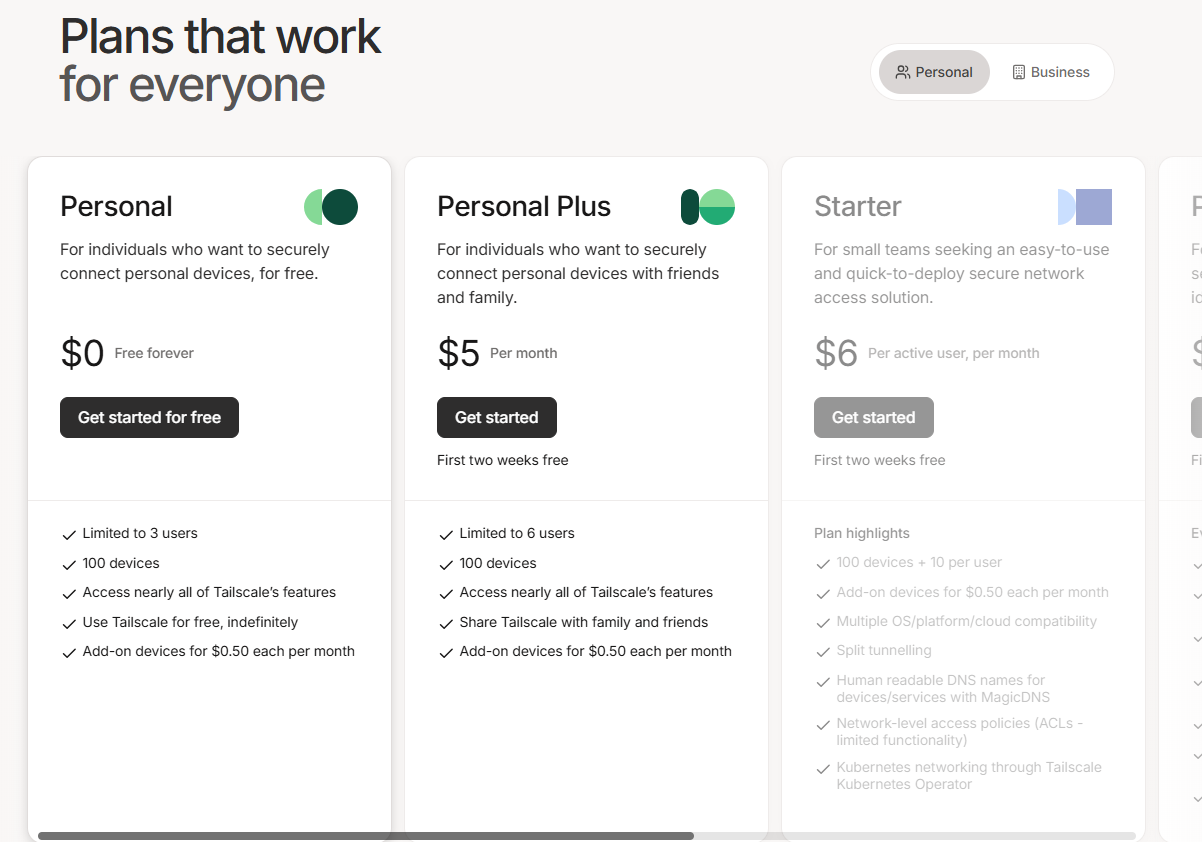
Nach dem registrieren muss man den Client installieren, registrieren und schon bekommt der Client eine IP und einen DNS. Macht man das auf dem eigenen PC noch einmal kann man sich schon verbinden. Und das geht in der FREE Version für bis zu 100 Geräte (PC, VM, Docker oder IoT Geräte mit Linux (jetKVM)).
Das Prinzip: Mesh statt Hub-and-Spoke
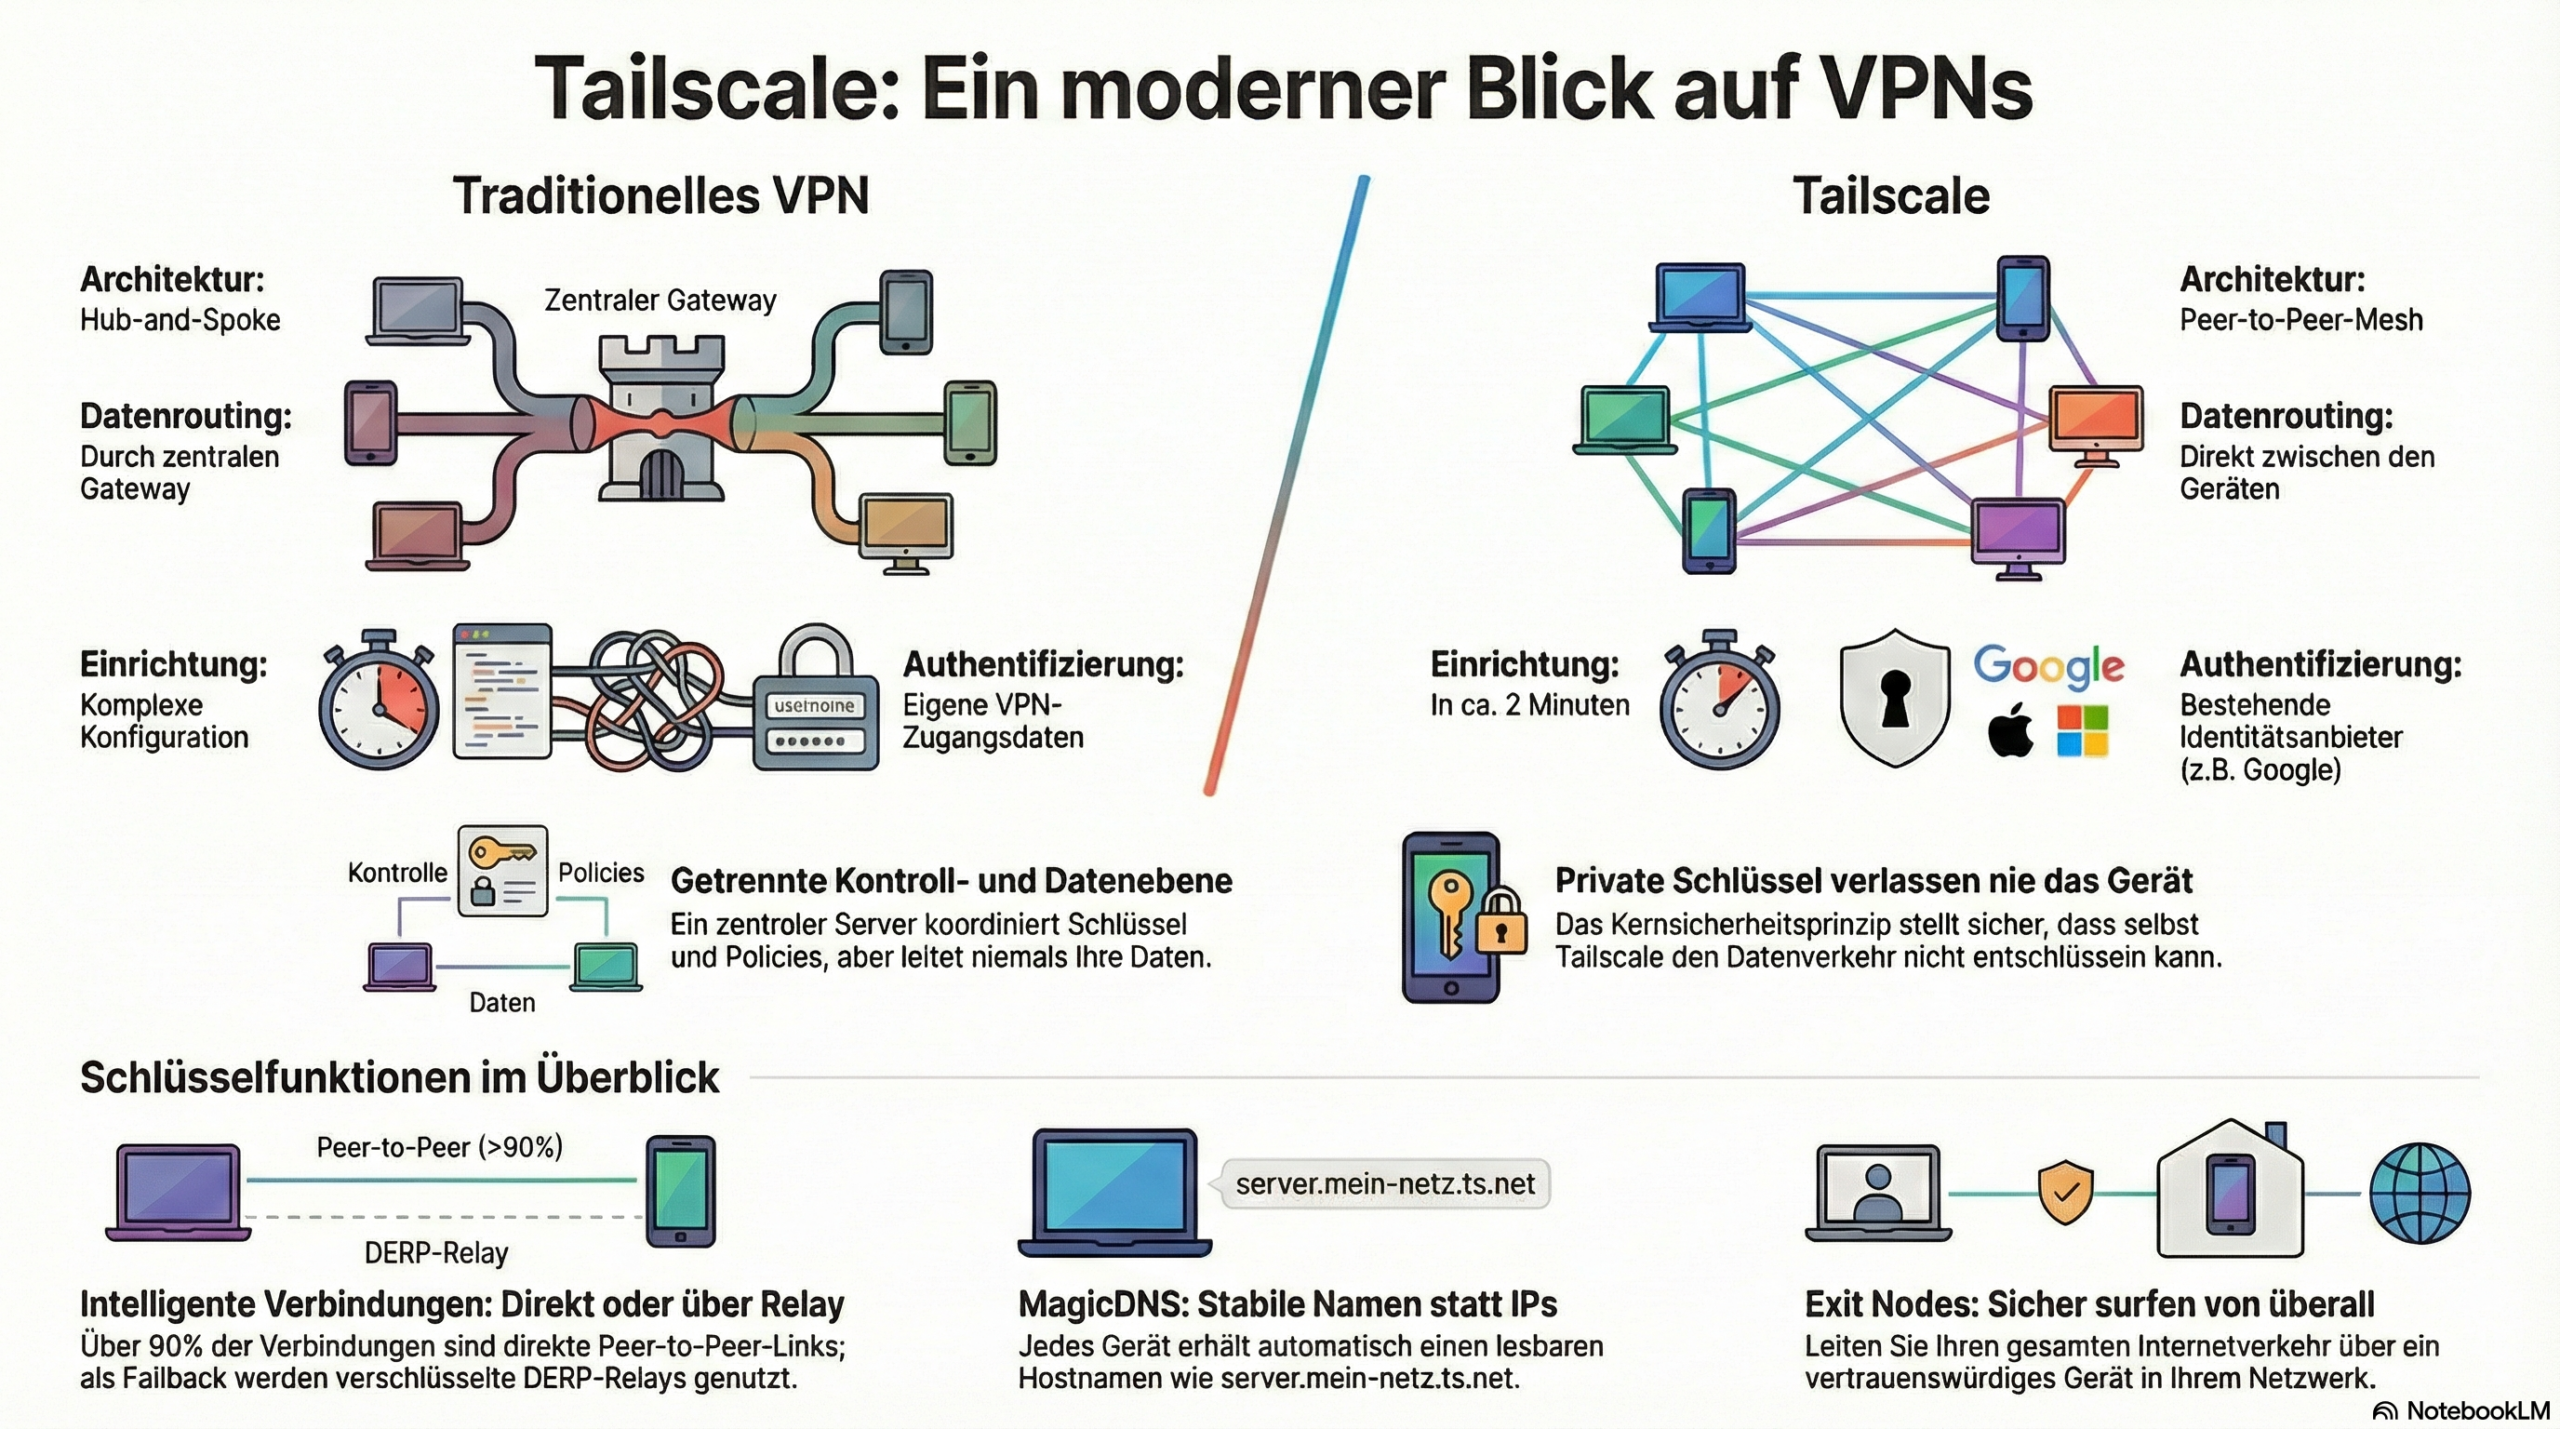
Der entscheidende architektonische Unterschied zu Legacy-VPNs ist die Topologie. Ein klassisches VPN leitet oft den gesamten Verkehr durch ein zentrales Gateway (Hub-and-Spoke). Tailscale hingegen baut ein Peer-to-Peer Mesh-Netzwerk auf.
Das bedeutet:
Direkte Verbindungen: Dein Laptop verbindet sich direkt mit deinem Server. Der Datenverkehr fließt auf dem kürzesten Pfad, was die Latenz minimiert.
Control Plane vs. Data Plane: Tailscale trennt die Verwaltung von den Daten. Der „Coordination Server“ von Tailscale verwaltet nur die öffentlichen Schlüssel und Richtlinien (Control Plane). Der eigentliche Datenverkehr (Data Plane) ist Ende-zu-Ende verschlüsselt und fließt niemals unverschlüsselt über die Server von Tailscale.
NAT-Traversal: Dank cleverer Techniken (STUN, ICE) kommt Tailscale durch fast jede Firewall und NAT-Konfiguration, ohne dass du auch nur einen einzigen Port am Router öffnen musst. Sollte eine direkte Verbindung wirklich unmöglich sein, nutzt das System verschlüsselte DERP-Relays als Fallback.
Killer-Features: Mehr als nur „Ping“
Was Tailscale für Tech-Enthusiasten und Admins so spannend macht, sind die Dienste, die auf der Verbindungsschicht aufbauen:
1. MagicDNS
Vergiss IP-Adressen wie 100.64.x.y. Mit MagicDNS erhalten alle Geräte einen festen Hostnamen (z. B. nas, webserver). Ein lokaler DNS-Resolver auf jedem Gerät (100.100.100.100) sorgt dafür, dass du deine Geräte einfach beim Namen nennen kannst.
2. Subnet Router & Exit Nodes
Nicht auf jedem Gerät (z. B. IoT-Drucker oder Legacy-Hardware) kann man einen Client installieren. Ein Subnet Router fungiert als Brücke und macht ganze physische Subnetze im Tailnet verfügbar. Ein Exit Node hingegen erlaubt es dir, deinen gesamten Internetverkehr über einen vertrauenswürdigen Knoten (z. B. deinen Heimserver) zu routen – ideal für Sicherheit in öffentlichen WLANs.
3. ACLs als Code
Sicherheit basiert auf einem „Deny-by-Default“-Ansatz. Die Zugriffssteuerung erfolgt über eine zentrale Policy-Datei im „HuJSON“-Format (Human JSON). Du kannst granulare Regeln definieren (z. B. „User X darf nur auf Port 22 von Server Y zugreifen“) und diese Datei sogar per GitOps verwalten.
Spotlight: Tailscale SSH
Eines der mächtigsten Features für Admins ist Tailscale SSH. Wer viele Server verwaltet, kennt das Problem: SSH-Keys generieren, verteilen, rotieren und hoffen, dass kein privater Schlüssel auf einem Laptop verloren geht.
Tailscale SSH ersetzt die Authentifizierung per Public-Key durch die Tailscale-Identität.
Wie es funktioniert: Der Tailscale-Daemon auf dem Server fängt die Verbindung auf Port 22 ab und prüft gegenüber dem Coordination Server, ob der Benutzer (z. B. authentifiziert via GitHub oder Okta) Zugriff hat.
Der Vorteil: Du brauchst keine lokalen SSH-Keys mehr verwalten. Der Zugriff wird zentral über die ACLs gesteuert. Du kannst sogar festlegen, dass sich ein User alle 12 Stunden neu authentifizieren muss, um den Zugriff zu behalten.
Ablauf: Einfach ssh user@machine tippen – Tailscale erledigt den Rest.
Installation: In Minuten erledigt
Die Hürde zum Einstieg ist extrem niedrig. Tailscale bietet Clients für fast jede Plattform (Windows, macOS, Linux, iOS, Android, NAS-Systeme).
Linux (Server/Desktop)
Für die meisten Distributionen (Ubuntu, Debian, Fedora, Arch) ist der Weg über das Terminal am schnellsten. Tailscale bietet ein Installationsskript, das automatisch das passende Repo hinzufügt:
Bash
curl -fsSL https://tailscale.com/install.sh | sh
sudo tailscale up
Der Befehl tailscale up gibt eine URL aus, über die du das Gerät in deinem Browser authentifizierst.
Windows
Hier gibt es einen klassischen Installer (.exe oder .msi für Deployments). Nach der Installation erscheint ein Icon im System Tray. Ein Rechtsklick und „Log in“ öffnet den Browser zur Authentifizierung. Danach läuft der Dienst im Hintergrund.
Anwendungsfälle für dich
Warum solltest du Tailscale nutzen?
Homelab-Zugriff: Greife auf Home Assistant, Pi-hole oder deinen Plex-Server zu, ohne diese Dienste risikoreich ins offene Internet zu stellen (kein Port-Forwarding nötig!).
Entwicklungsumgebungen teilen: Nutze Tailscale Serve oder Funnel, um einen lokalen Webserver auf deinem Laptop (localhost:3000) temporär für Kollegen oder sogar das öffentliche Internet freizugeben.
Sichere RDP/SSH-Verbindungen: Warte Server remote, ohne VPN-Gateways konfigurieren zu müssen.
Zugriff auf Datenbanken die nur auf einem Host / Docker laufen.
Geheimtipp Apple TV: Die “Set-it-and-forget-it”-Zentrale
Seit tvOS 17 hat Apple endlich native VPN-Unterstützung eingeführt, und Tailscale war einer der Ersten, die das genutzt haben. Das macht den unscheinbaren schwarzen Kasten unter deinem Fernseher plötzlich zu einem der mächtigsten Geräte in deinem Netzwerk.
Warum ist das genial? Ein Apple TV verbraucht extrem wenig Strom, ist (meistens) per Ethernet angebunden und läuft fast immer – die perfekte Alternative zum Raspberry Pi.
Die drei besten Anwendungsfälle:
Der perfekte Exit Node: Wenn du im Hotel-WLAN bist oder Geo-Blocking umgehen willst, route deinen Traffic einfach über dein Apple TV zu Hause. Da das Gerät als “Home Hub” auch im Standby aktiv bleibt, hast du jederzeit einen stabilen VPN-Tunnel nach Hause.
Subnet Router Ersatz: Du willst keinen Linux-Server laufen lassen, aber trotzdem auf deinen Drucker oder IP-Kameras im Heimnetz zugreifen? Dein Apple TV kann als Subnet Router fungieren und Traffic für Geräte ohne Tailscale-Client weiterleiten.
Sicheres Streaming: Verbinde dein Apple TV direkt mit einem entfernten Plex-, Jellyfin- oder NAS-Server im Tailnet – ganz ohne offene Ports am Router des Server-Standorts.
Pro-Tipp: Damit das reibungslos funktioniert, muss das Apple TV als Home Hub (Steuerzentrale) konfiguriert sein. Nur so bleibt die Verbindung auch aktiv, wenn das Gerät “schläft”. Die Einrichtung ist simpel: App laden, per QR-Code mit dem Handy einloggen und “Run as Exit Node” aktivieren.
Taildrop: “AirDrop” für alle Plattformen (auch Windows!)
Ein oft übersehenes Juwel ist Taildrop. Das Feature löst ein uraltes Problem: “Wie bekomme ich schnell diese Datei von meinem Windows-PC auf mein iPhone oder das Linux-Notebook, ohne sie per E-Mail an mich selbst zu schicken oder in eine Cloud hochzuladen?”
Taildrop ist ein plattformübergreifendes File-Sharing-Tool, das über dein verschlüsseltes Tailscale-Netzwerk läuft.
Keine Cloud, kein Limit: Die Dateien werden direkt Peer-to-Peer übertragen. Das heißt: Es ist rasend schnell, Ende-zu-Ende verschlüsselt und es gibt keine künstlichen Dateigrößen-Limits.
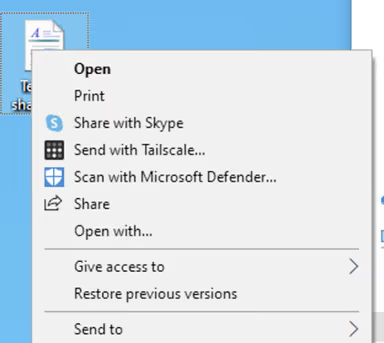
Der Windows-Workflow: Unter Windows integriert sich das genial einfach. Du machst einen Rechtsklick auf eine beliebige Datei, wählst “Senden an” und dann das Zielgerät in deinem Tailnet aus (z. B. “Max’s iPhone”). Sekunden später ploppt die Datei auf dem anderen Gerät auf.
Wichtiger Hinweis (Alpha): Aktuell ist das Feature noch offiziell im Alpha-Stadium. Es funktioniert im Alltag meist schon sehr zuverlässig, ist aber derzeit streng auf deine eigenen Geräte beschränkt. Du kannst also (noch) keine Dateien an Freunde senden, sondern nur zwischen Geräten, die unter deinem Account laufen.
Fazit: Tailscale nimmt dem Thema VPN die Komplexität und liefert gleichzeitig Enterprise-Features wie ACLs und SSO-Integration. Für jeden, der Server verwaltet oder ein Homelab betreibt, ist es eines der nützlichsten Werkzeuge im modernen Tech-Stack.